企業向けONLYOFFICE Docs 10.0:新機能とその重要性
大規模な組織には、安全性を保ち、需要に合わせて拡張でき、複雑なIT環境にもなじむ文書ツールが求められます。ONLYOFFICE Docs 10は、まさにそうしたニーズを念頭に置いてリリースされました。
このバージョンには、約50の新機能、1,000件以上の不具合修正、そして約40件の脆弱性修正が含まれています。企業にとっては、より強固な保護、大きなファイルでのより速い動作、そしてAIやアプリの導入方法に対するより細かな管理が実現します。
ここでは、企業のIT部門やビジネスリーダーにとって特に重要なアップデートをご紹介していきます。
企業のワークフローに向けたAIツール
ONLYOFFICE Docs 10.0では、データの所有権やコスト管理を手放すことなく、日々の文書業務にAIを取り入れられます。
- AIツールとエージェント。文書、スプレッドシート、スライド、フォーム、PDFの作成、分析、編集を行い、文書ワークフローを自動化することで、チームが定型業務に費やす時間を減らせます。
- カスタムAIツール。自社のプロセスに合わせたAIアシスタントやアクションを構築でき、各部門の実際の働き方に合ったAIを提供できます。
- 社内のナレッジやシステムとの連携。社内のナレッジベースを活用し、MCPを通じてAIを業務システムや外部ツールと接続することで、既存のワークフローになじむ、文脈を踏まえた結果を得られます。
- タスクごとに異なるモデル。簡単な編集には軽量なモデルを、複雑な作業にはより高性能なモデルを使い分けることで、各タスクに必要な分だけ費用を支払えます。
- 自社インフラへの導入。すべてのデータを社内ネットワーク内に保持し、セキュリティとコンプライアンスの要件を満たせます。
- ローカルモデル。機密文書や隔離された環境向けに、外部サービスに依存せず、完全にオフラインでAIを実行できます。
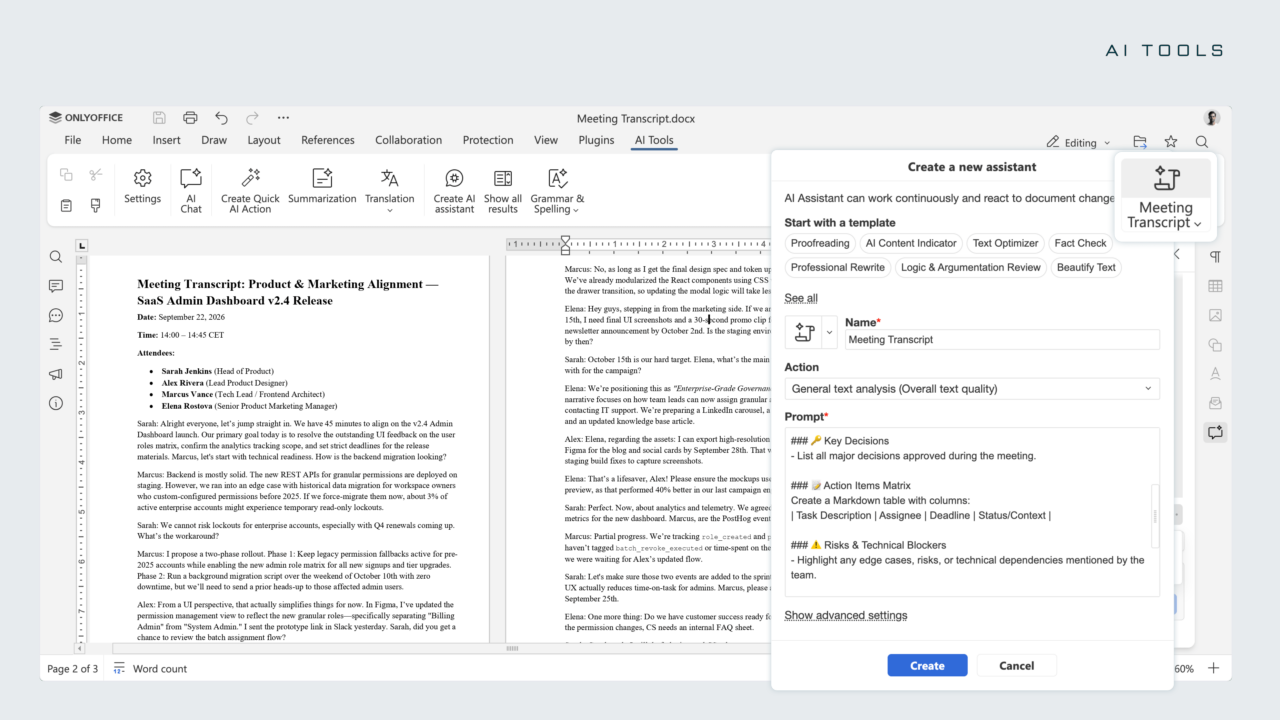
ヒント:ONLYOFFICE Docs 10.0のエンタープライズ版では、管理者が管理パネルでAIプロバイダーを一度設定するだけで、ユーザーは自分のAPIキーを入力することなく、すぐにAIツールを使えるようになります。管理者は、特定のタスクへのモデルの割り当て、MCPサーバーの接続、Web検索の制御、承認済みのプロバイダーやモデルへの利用制限も行えます。詳しくはこちら
モジュール型アプリ:必要なものだけを導入
ONLYOFFICE Docs 10.0では、自由に組み合わせて使えるモジュール型アプリとして、AIエージェント、フォーム、ルーム、ファイルが登場しました。IT部門はエディタをインストールし、組織に必要なアプリだけを有効にして、そのパッケージを既存のソリューションに統合できます。エンドユーザーにとっては画面がすっきりし、IT部門にとっては導入をより細かく管理でき、ニーズの変化に合わせて拡張する余地も生まれます。
ONLYOFFICE コマーシャルディレクター Galina Goduhina:
長年にわたり、企業の皆さまにはONLYOFFICEを強力な文書編集ソリューションとして知っていただいてきました。バージョン10.0では、従来の文書編集の枠を超え、強力なエディタ、AI機能、モジュール型アプリケーションをひとつの柔軟なエコシステムにまとめています。AIを業務のナレッジ、既存のシステム、日々のワークフローとつなぐことで、企業が単に文書を扱うだけでなく、データやデジタルインフラを完全に管理したまま、真のビジネス価値を生むインテリジェントで自動化されたプロセスを構築できるよう支援していきたいと考えています。
セキュリティの改善:大規模環境でのより強固な保護
何千人もの従業員が毎日文書を共有する環境では、ひとつの脆弱性が多くの人に影響を及ぼしかねません。ONLYOFFICE Docs 10.0では、約40件の脆弱性を修正しました。修正は、企業が最も頼りにしている領域をカバーしています。
- クロスサイトスクリプティング(XSS)。ハイパーリンク、AIアシスタントの入力欄、「レビュー」パネル、関数の引数ウィンドウ、HTMLプラグインの脆弱性を修正しました。
- サーバーサイドリクエストフォージェリ(SSRF)。WOPIエンドポイントと/ai-proxyエンドポイントで修正しました。
- マクロのサンドボックス回避。 ブラウザのCookieへのアクセスを可能にしていた回避の修正を含め、マクロが隔離された環境の内側にとどまるようになりました。
- PDFを悪用した攻撃。PDFに埋め込まれたJavaScriptやアクションベースのJavaScriptをブロックし、印刷時の認可回避を修正しました。
- WOPI連携。 共同編集セッションの乗っ取りと、サーバー設定が漏えいするおそれのあったパストラバーサルの問題を修正しました。
- パストラバーサルとファイルアクセス。 変換時の任意のファイル書き込み、ローカルファイルの読み取り、OSファイルへの不正アクセスを修正しました。
- Dockerイメージの修正。 OpenSSLのCVEを含む、DocumentServerのDockerイメージの脆弱性にパッチを適用しました。
コンプライアンスにとっての意味
GDPRやHIPAA、業界固有の規制のもとで業務を行う組織にとって、タイムリーなパッチ適用はデータ保護の中核をなすものです。今回の修正は、オンプレミス導入、JWT、保存データの暗号化、きめ細かなアクセス権限といった、ONLYOFFICEがもともと備えているセキュリティ基盤をさらに支えるものです。これらがあいまって、機密データを自社の管理下に置き続けることができます。
重要:できるだけ早く、バージョン10.0へのアップグレードを計画してください。
サーバーと管理機能の改善
ITおよびインフラのチーム向けに、バージョン10.0では、管理性、可観測性、セキュリティ体制を高める一連のバックエンドの変更が加わりました。
管理パネル。サーバーのウェルカムページが、わかりやすく再設計されました。管理パネルはデフォルトでエンタープライズサーバーとともに自動的に起動するようになり、手動でのセットアップ作業が減ります。また、JWTシークレットを確認するための新しいブロックや、テストケースへの移動と開始・停止のためのボタンも追加され、導入時の設定確認をすばやく行えます。
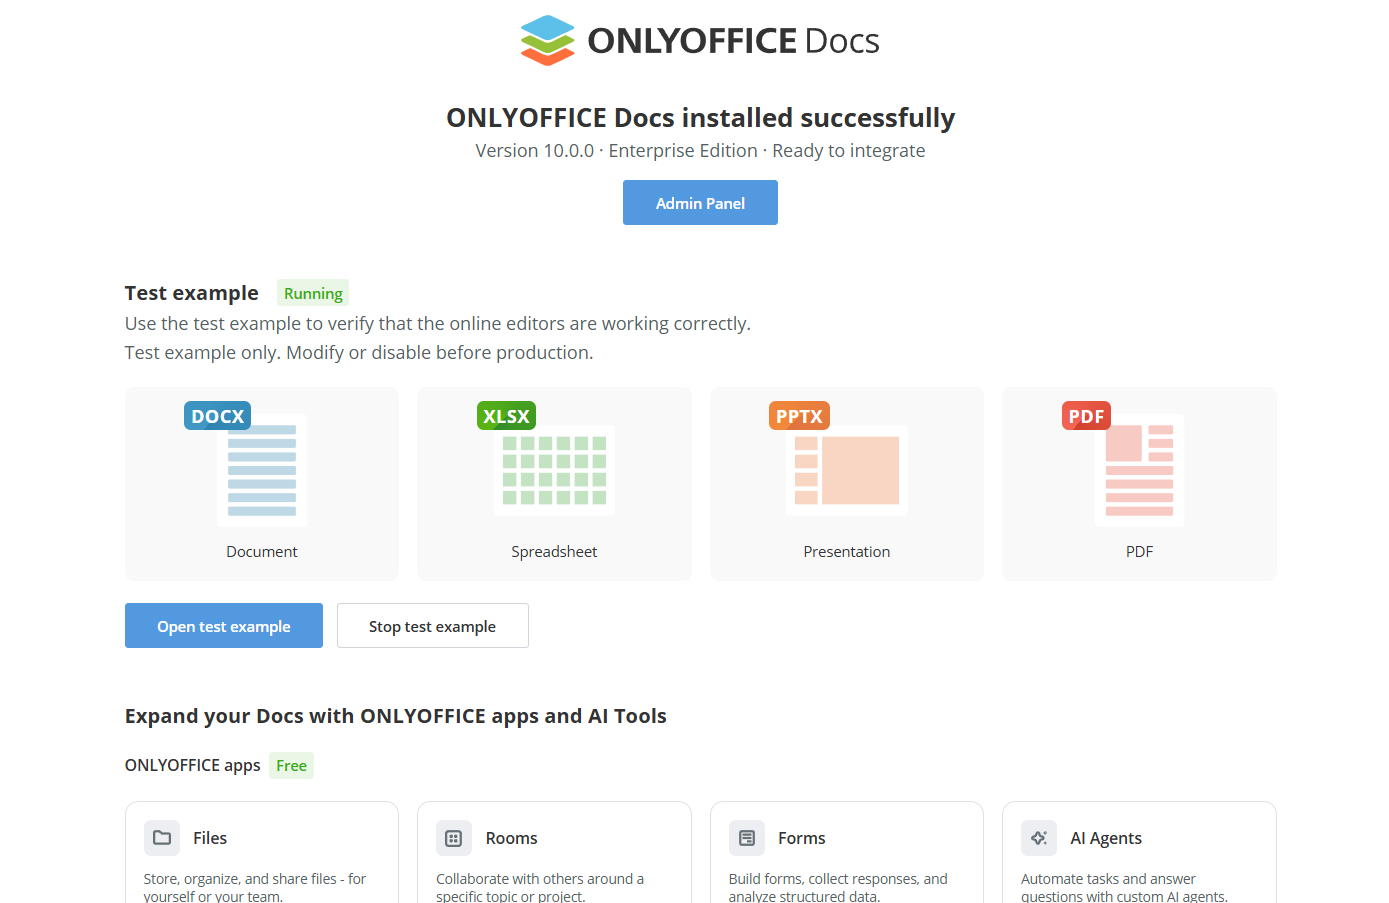
JWTをデフォルトで有効化。default.jsonでJWTがデフォルトで有効になり、すべてのインストール環境で初期状態からのセキュリティが強化されました。
WOPIのセキュリティ強化。WOPIではIPフィルターのルールが必須になりました。allow: *のルールだけでは不十分となり、ホストを明示的に指定する必要があります。これにより、誤設定されたWOPI連携を通じた不正アクセスのリスクが低減します。
整合性の検証。インテグレーターが適切なヘッダーを提供している場合、ONLYOFFICEはダウンロードしたファイルの整合性を特定のパラメーターによって検証するようになりました。このパラメーターはデフォルトで有効です。
エディタの便利な改善
バージョン10.0では、大量の文書を扱うチームに直接役立つ、各エディタにわたる大きなアップグレードも加わっています。主なポイントは次のとおりです。
PDFエディタ。社外にファイルを共有する前に隠れたメタデータを削除でき、大量の署名作業に向けて署名を保存・再利用でき、AIを使って長い文書への質問、要約、墨消しをわずかな時間で行えます。通常のPDFとして保存されたフォームは、送信時に自動的に署名されるようになり、大規模な文書ワークフローがシンプルになります。
スプレッドシート。スタイルとデータの保存領域の分離と、セル走査の限定によって、大きなブックの動作が速くなりました。よく使われる関数(SUMIF、AVERAGEIF、COUNTIFSなど)も最適化され、計算がより速くなっています。数式の参照範囲のハイライトや関数の定数ヒントにより、複雑なモデルの作成と確認も容易になります。
共同編集。チームメンバーのカーソルをフォローして、相手がどこを編集しているかを正確に把握できます。右から左に書く言語(RTL)への対応が改善され、アラビア語やヘブライ語などで作業するチームに役立ちます。「次の段落と分離しない」や「行の途中で改ページ」の設定によって、長いレポートや表も読みやすく保てます。
ONLYOFFICEの無料アカウントを登録する
オンラインでドキュメント、スプレッドシート、スライド、フォーム、PDFファイルの閲覧、編集、共同作業